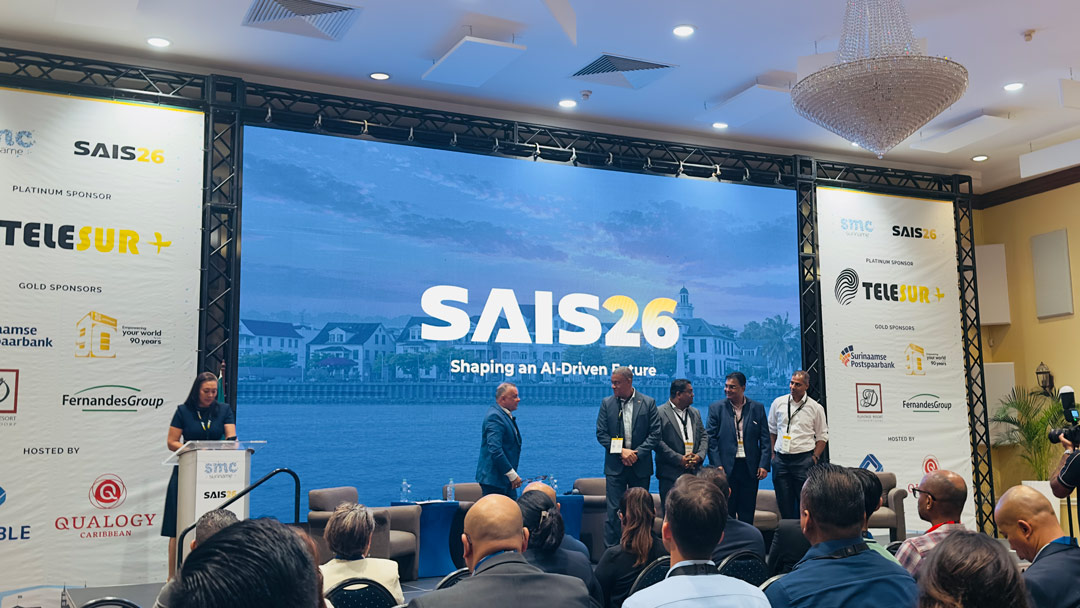
Gisteren, op de laatste dag van de Social Media Conference (SMC), na 10 edities en de start van Suriname AI Summit (SIAS) 2026, heeft Gina Doekhie, cybercrimespecialist, aandacht gevraagd voor de toenemende cyberdreigingen, waarmee bedrijven te maken kunnen krijgen. Zij ging onder meer in op phishing, CEO-fraude, ransomware en de manier waarop cybercriminelen kunstmatige intelligentie (AI) inzetten, om hun aanvallen moeilijker herkenbaar te maken.
Doekhie begon haar sessie met een experiment waarbij de aanwezigen moesten aangeven of zij ooit een phishingbericht hadden ontvangen, op een verdachte link hadden geklikt of slachtoffer waren geworden van cybercriminaliteit.
Daarmee wilde zij duidelijk maken dat cybercriminaliteit iedereen kan treffen, ongeacht achtergrond of ervaring.
Volgens Doekhie worden cybercriminelen steeds slimmer doordat zij gebruik maken van AI. Met deze technologie kunnen zij overtuigende e-mails opstellen, berichten in verschillende talen schrijven en stemmen nabootsen. Hierdoor wordt het voor slachtoffers steeds moeilijker, frauduleuze berichten en verzoeken te herkennen.
Doekhie heeft een achtergrond in AI en forensisch onderzoek. Zij werkte eerder als forensisch onderzoeker en AI-ontwikkelaar en is momenteel werkzaam als cyberspecialist bij een cybercrimeteam van de politie. Daarnaast is zij ondernemer en verzorgt zij lezingen op persoonlijke titel.
In haar presentatie benadrukte zij, dat zij niet tegen het gebruik van AI is. Integendeel, zij vindt dat de technologie benut moet worden, maar waarschuwt voor de risico’s wanneer cybercriminelen AI inzetten voor hun activiteiten.
Een van de dreigingen die Doekhie behandelde, is CEO-fraude, ook bekend als Business Email Compromise (BEC). Daarbij doet een cybercrimineel zich voor als een directeur, manager of andere hooggeplaatste functionaris en probeert hij een medewerker, bijvoorbeeld van de financiële afdeling, ertoe te bewegen geld over te maken.
Volgens Doekhie bereiden criminelen dergelijke aanvallen, vaak zorgvuldig voor. Zij verzamelen informatie over bedrijven en hun medewerkers, onder meer via LinkedIn, en proberen te achterhalen, wie verantwoordelijk is voor betalingen. In sommige gevallen krijgen zij toegang tot e-mail accounts om facturen te onderscheppen of betaalgegevens te wijzigen.
AI maakt deze vorm van fraude nog gevaarlijker. Met behulp van taalmodellen kunnen criminelen professioneel ogende e-mails opstellen, terwijl stemklonen en deepfakes kunnen worden gebruikt om de stem of identiteit van een leidinggevende na te bootsen.
Doekhie liet tijdens haar presentatie voorbeelden horen van nagemaakte stemmen en toonde, hoe overtuigend een frauduleus betalingsverzoek kan klinken. Zij waarschuwde dat medewerkers niet uitsluitend mogen vertrouwen op de stem of de afzender van een bericht, om de echtheid ervan vast te stellen.
Een tweede belangrijk onderwerp was ransomware, een vorm van cybercriminaliteit waarbij aanvallers systemen of gegevens blokkeren en losgeld eisen. Bij veel aanvallen stelen criminelen daarnaast gevoelige informatie en dreigen zij die openbaar te maken als het slachtoffer niet betaalt.
Doekhie wees erop dat criminelen tegenwoordig niet altijd de moeite nemen om gegevens te versleutelen. Soms richten zij zich uitsluitend op het stelen van gevoelige bedrijfsinformatie, waarmee zij vervolgens druk uitoefenen op hun slachtoffers.
Zij verwees onder meer naar de cyberaanval op telecombedrijf Odido in Nederland, waarbij persoonsgegevens van miljoenen mensen werden buitgemaakt. Ook haalde zij de aanval op de Colonial Pipeline in de Verenigde Staten in 2021 aan. Het bedrijf betaalde destijds miljoenen dollars aan losgeld en legde systemen stil, met gevolgen voor de brandstofvoorziening in verschillende Amerikaanse staten.
Ook Suriname is volgens Doekhie niet gevrijwaard van dergelijke aanvallen. Zij verwees naar een ransomware-incident uit januari 2020, waarbij systemen gedurende enkele weken buiten werking waren. Vooral laboratoria ondervonden daarvan de gevolgen. Uiteindelijk werden de systemen weer operationeel.
In de presentatie vroeg Doekhie de aanwezigen of zij losgeld zouden betalen wanneer hun bedrijf door ransomware werd getroffen. De antwoorden maakten duidelijk dat de afweging in de praktijk ingewikkeld kan zijn. Hoewel het betalen van losgeld cybercriminelen financieel kan belonen en toekomstige aanvallen kan stimuleren, kunnen bedrijven onder grote druk komen te staan, wanneer hun activiteiten volledig stilvallen.
Doekhie benadrukte dat een cyberaanval ieder bedrijf kan overkomen. Volgens haar is het daarom belangrijk dat organisaties open zijn over incidenten en ervaringen delen, zodat anderen ervan kunnen leren.
Zij riep bedrijven op, niet alleen aandacht te besteden aan de kansen van AI, maar ook aan de risico’s die ermee gepaard gaan. Door medewerkers bewust te maken van cyberdreigingen, verdachte verzoeken zorgvuldig te controleren en passende beveiligingsmaatregelen te treffen, kunnen organisaties zich beter voorbereiden op aanvallen.
-door Shenaya Kasban-
